【GW】いよいよゴールデンウィーク、その前にセキュリティの再確認を
いよいよ待ちに待ったゴールデンウィークが始まろうとしている。だが、こういった長期休暇期間には、かならずサイバー攻撃が増加する。またそういった攻撃に気付いても、対応が後手になりがちだ。
産業制御システムに設置したハニーポット、18時間で最初の攻撃
トレンドマイクロは、産業制御システム(ICS: Industrial Control Systems)へのサイバー攻撃の実態を調査・分析したレポート「産業制御システムへのサイバー攻撃 実態調査レポート」を公開した。
小規模企業への標的型攻撃が増加、大規模企業を狙う踏み台か
シマンテックは、「インターネットセキュリティ脅威レポート第 18 号(ISTR)」を発表した。2012年に発生した標的型攻撃が対前年比で42%増加している。
政治、オンラインゲーム、信仰~DDoS攻撃主要動機
DDoS攻撃対策ソリューションを提供する米アーバーネットワークス社 社長 Collin Doherty 氏と、副社長の Carlos Morales 氏が4月中旬来日し、先頃同社研究所が発表した年次調査報告書による知見をもとにメディア向けの説明会を実施した。
CNNをよそおったスパムメール、ボストン爆破事件に便乗
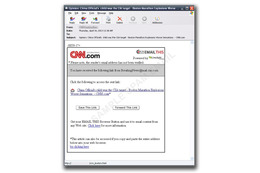
トレンドマイクロは19日、ボストンマラソン同時爆破事件に便乗する攻撃者の手口について、新たなスパムメールが確認されたとして、情報を公開した。
DNSキャッシュサーバを使用した「DNSアンプ」攻撃が発生中……再帰的な問い合わせを悪用
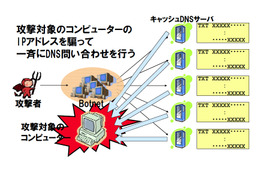
JPCERT/CCは18日、海外の監視団体などから、日本国内のDNSキャッシュサーバを使用した「DDoS(Distributed Denial of Service)」攻撃が発生しているとの報告を受けたとして、注意喚起する文章を公開した。
NTT東、「フレッツ光メンバーズクラブ」の全会員アカウントをログインロック
東日本電信電話(NTT東日本)は10日、フレッツ光の会員制プログラム「フレッツ光メンバーズクラブ」の会員サイトに対して行われた不正アクセスに対して、今後の対応等を発表した。
gooの不正ログイン被害、顧客情報流出などは「なし」……NTTレゾナントが最終報告
NTTレゾナントは9日、「gooIDへの不正ログイン被害について(終報)」と題する文章を発表した。被害状況調査と全容把握、警察への被害に関する相談、その他必要となる対処・措置を実施したとしている。
【インタビュー】 DDoS攻撃は「サーバが身動きできなくなること」、ボリュームではない
今回、アーバーネットワークス株式会社のSEマネージャーである佐々木崇氏に、DDoS攻撃の変遷や手法、対策方法などについて話を聞いた。
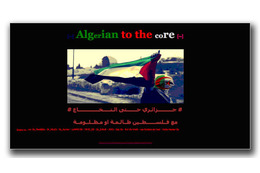
政治的なメッセージを送る手段としてWebサイトを改ざん
トレンドマイクロは、エイプリルフールにドイツのWebサイトがハッカーグループに改ざんされたことをブログで取り上げている。
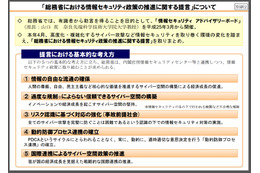
総務省、「情報セキュリティ政策の推進に関する提言」を公表
総務省は5日、「総務省における情報セキュリティ政策の推進に関する提言」を公表した。総務省では有識者から助言を得ることを目的に、3月より「情報セキュリティ アドバイザリーボード」を開催しており、そこで取りまとめたものとなる。
相次ぐ国内サイトへのサイバー攻撃……今度はNTT東「フレッツ光」会員サイトに不正アクセス
東日本電信電話(NTT東日本)は4日、同社が運営するフレッツ光の会員制プログラム「フレッツ光メンバーズクラブ」の会員サイトに対して、不正アクセスを検知したため、アクセス遮断等を実施したことを発表した。
【続報】gooIDへの攻撃、現在も継続中……さらに7万アカウントが被害の可能性
NTTレゾナントは4日午後、「gooID」アカウントに対する不正ログイン被害について、続報を発表した。現在も「gooID」に対する機械的なアクセス行為が継続していることが確認されたという。
goo、約3万アカウントに不正ログインされた可能性
NTTレゾナントは3日、特定のIPアドレスから「gooID」に対して不正なログインを試みた痕跡を検知したことを発表した。4月2日11時30分ごろ、特定のIPアドレスからの秒間30件を超える機械的なログイン要求(ブルートフォースアタック)を検知した。
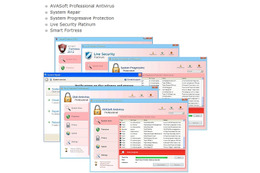
偽セキュリティ対策ソフト、なぜインストールされるのか……IPAが解説
IPA(情報処理推進機構)技術本部セキュリティセンターは1日、今月の呼びかけ「どうして偽セキュリティ対策ソフトがインストールされるの?」を公開した。偽の警告画面を表示し、有償版製品の購入を迫る「偽セキュリティ対策ソフト」型ウイルスを解説している。