【テクニカルレポート】2010年を振り返る - 3)次々に狙われた脆弱性。全体像に迫る……トレンドマイクロ・セキュリティブログ
ブロードバンド
セキュリティ
-
10G光回線導入レポ
-

【テクニカルレポート】2010年を振り返る - 2)使用には要注意! 最も悪用されやすいデバイス/ツールとは? ……トレンドマイクロ・セキュリティブログ
-

【テクニカルレポート】2010年を振り返る - 1)注目すべき不正プログラム「Top10」……トレンドマイクロ・セキュリティブログ
そのため、「ウイルスバスター コーポレートエディション」のプラグイン製品である「Trend Micro 侵入防御ファイアウォール」や「Trend Micro Deep Security(トレンドマイクロ ディープセキュリティ)」など「仮想パッチ」の技術を取り入れた対策を取り、脆弱性を突く攻撃から常に身を守る必要があります。
近年、セキュリティ研究者もサイバー犯罪者も「サードパーティ」製アプリケーションに存在する脆弱性に注目しています。「サードパーティ」とは、コンピュータ本体のメーカーとは直接関係のないメーカーを指し、具体例として、“Adobe Reader” や “Java”が挙げられます。Webサーバなどのインターネットで利用されるサービスや Windows といったコンピュータの OS は、たびたびサイバー犯罪者から攻撃の的として悪用されてきたことから、セキュリティ対策の実施状況が比較的高いといえます。しかし、多くのサードパーティ製アプリケーションには、「Windows Update」機能のような定期的なセキュリティ自動更新システムがまだ用意されていません。このため、ユーザのコンピュータに未修正の脆弱性が存在する危険性も高くなります。これらのことから、サイバー犯罪者がサードパーティ製アプリケーションの脆弱性を攻撃対象として注視することは当然のことだといえるでしょう。
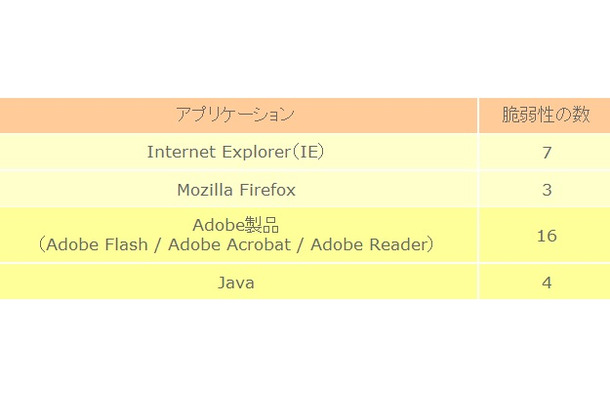
ある脆弱性情報データベースサイトを参考に、「PoC(概念実証型エクスプロイト、実際に有効な攻撃ができることを実証している攻撃コード)」として公開されている脆弱性数を見てみます。ここでは、人気ブラウザとして “Internet Explorer(IE)” と “Mozilla Firefox” を、サードパーティ製アプリケーションとして Adobe製品と Java を選択しました。これらの脆弱性が利用されると、該当ブラウザまたはアプリケーション上で、リモートでコードを実行することが可能となります。
上記の表で示されているように、サードパーティ製アプリケーションの脆弱性数は、人気ブラウザの脆弱性数の2倍となっています。最新のパッチを適用していない Adobe製品と Java を保有するコンピュータはかなり存在すると考えられるため、これらのアプリケーションの脆弱性を悪用する不正プログラム(エクスプロイト)は、何度も繰り返し利用されています。さらに、こういったエクスプロイトは、ネットワーク型の不正侵入防御システム(IPS)による防御を回避するために難読化されている場合もあります。
2010年に報告された深刻な脆弱性の中でも、実際に大きな影響があったものとして以下が挙げられます。
・IEの“iepeers.dll(Internet Explorer Peer Objects)”の脆弱性。これにより、リモートでコードが実行
MS10-018:Internet Explorer 用の累積的なセキュリティ更新プログラム(980182)
CVE-2010-0806
・Java Web startの脆弱性
CVE-2010-1423
・Windows XP および Windows Server 2003に含まれる Windows のヘルプとサポートセンター機能に存在する脆弱性
MS10-042:ヘルプとサポート センターの脆弱性により、リモートでコードが実行される(2229593)
CVE-2010-1885
・Windowsのショートカットファイルの脆弱性
MS10-046:Windows シェルの脆弱性により、リモートでコードが実行される(2286198) CVE-2010-2568
・Adobe Acrobat/Adobe Readerにおける “cooltype.dll”のフォント解析コードに起因するバッファオーバーフローの脆弱性
APSB10-21:Adobe ReaderおよびAcrobat用セキュリティアップデート公開
CVE-2010-2883
・アプリケーションが外部ライブラリをロードする方法に関する脆弱性。これにより、リモートネットワーク共有を経由したDLLプリロード攻撃が実行される
マイクロソフト セキュリティ アドバイザリ (2269637):安全でないライブラリのロードにより、リモートでコードが実行される
さらに2008年後半に初めて確認された「WORM_DOWNAD(ダウンアド)」(別名:Conficker)が、2010年にも依然として確認されたことも特筆すべきでしょう。このワームは、「Windows Serverサービスの脆弱性(MS08-067)」を利用した感染拡大を実行することで知られており、いまだにその勢いが衰えていないことから、引き続き注意が必要です。
脆弱性が利用されると、どのような不正プログラムがユーザのコンピュータ内に作成され、または、ダウンロードされるのでしょうか。2010年を振り返ると、脆弱性利用後、情報収集型不正プログラム「ZBOT」が作成、またはダウンロードされる傾向にありました。特に、PDFファイルやIEのプラグイン「ActiveXコントロール」の脆弱性を突く脆弱性利用型不正プログラムが、ZBOTを拡散する目的で頻繁に用いられたようです。
※同記事はトレンドマイクロ株式会社による「セキュリティブログ」の転載記事である。
Amazon売れ筋ランキング
-
 【New】Amazon Fire TV Stick HD | 手軽にストリーミングをはじめよう | ストリーミングメディアプレイヤー¥6,980
-
 Alexa対応音声認識リモコン | 対応する別売りのFire TV本体が必要です¥2,980
-
 Amazon Kindle Paperwhite (16GB) 7インチディスプレイ、色調調節ライト、12週間持続バッテリー、広告なし、ブラック¥27,980
-
 Kindle Paperwhite シグニチャーエディション (32GB) 7インチディスプレイ、明るさ自動調整、色調調節ライト、12週間持続バッテリー、広告なし、メタリックブラック¥44,980
-
 Amazon Kindle - 目に優しい、かさばらない、大きな画面で読みやすい、6週間持続バッテリー、6インチディスプレイ電子書籍リーダー、ブラック、16GB、広告なし¥29,980
-
 ホームオフィスチェア¥86,670
-
 Furniture Casters - Caster Wheels For Furniture, 4 Pieces Noise-Reducing Roller, Rolling Wheels, Heavy-duty Furnitures Caster Wheel For Workplace Home Kitchen Indoor Bedroom Room Storage Utility¥599
-
 Home Home¥2,160
-
 『草原の小道 短篇小説佳作12』茹志鵑 他 著 外文出版社日本語翻訳室 他 訳¥749
-
 Io... testimone del padre¥7,010


-
 漫画 コミック NERVOUS BREAKDOWN なあばすぶれいくだうん 全13巻 全巻セット たがみよしひさ 学習研究社 月刊コミックNORA ノーラコミックス¥10,800
-
 犬のメタルサインハンギング | 犬のヴィンテージサインペンダントウォールアート - ノスタルジックな装飾サインプラーク壁犬の恋人、農家、家の装飾のための装飾サイン Sund¥1,209
-
 NancyMissY ペット芝生トイレマット人工草小便器パッド屋内子犬犬トイレトレーニングトレイグラスハウストイレトレイ¥3,180
-
 Amazonベーシック ペットシーツ 薄型 レギュラー 1回使い捨て 無香料 ホワイト 300枚¥2,834
-
 ペットアンドミー 炭シート採用 ペットシーツ 超強力消臭 5回吸収 7層構造 全面接着 レギュラー 33×45cm 88枚¥1,498
関連リンク
関連ニュース
-
 【テクニカルレポート】2010年を振り返る - 2)使用には要注意! 最も悪用されやすいデバイス/ツールとは? ……トレンドマイクロ・セキュリティブログ
-
 【テクニカルレポート】2010年を振り返る - 1)注目すべき不正プログラム「Top10」……トレンドマイクロ・セキュリティブログ
-
 【テクニカルレポート】いまだに「ダウンアド」は企業ネットワークの脅威-2010年12月の脅威動向を振り返る……トレンドマイクロ・セキュリティブログ
-
 「ダウンアド(Conficker)」がいまだ蔓延中……トレンドマイクロ、企業ネットの脅威に警鐘
-
 インターネット脅威、正規サイトの改ざんが頻発した1年……トレンドマイクロ、年間レポート公表
-
 2人に1人がデータ関連のPCトラブルを経験、その半数は「解決できず」……トレンドマイクロ調べ
-
 トレンドマイクロ、中小企業向けSaaS型「ウイルスバスター ビジネスセキュリティサービス」発表
-
 【テクニカルレポート】「一太郎」の新たなゼロデイ攻撃確認 情報収集が目的か?……トレンドマイクロ・セキュリティブログ
-
 【テクニカルレポート】国内100社以上で感染被害を確認。“mstmp”“lib.dll” のファイル名で拡散する不正プログラム……トレンドマイクロ・セキュリティブログ
-
 国内100社以上が感染、解析後も不明点残る新たな脅威“mstmp”出現